Créer un site web professionnel est une première étape. Le protéger correctement en est une autre.
En République démocratique du Congo, les entreprises, ONG, associations, boutiques en ligne, médias et institutions utilisent de plus en plus Internet pour communiquer avec leurs clients et leurs partenaires. Mais cette présence numérique doit être accompagnée de bonnes pratiques de sécurité.
Un site mal sécurisé peut être victime d’une tentative de piratage, d’une attaque par force brute, d’une injection de code malveillant, d’un spam massif ou encore d’une perte de données.
Dans ce guide, nous allons voir les principales mesures à prendre pour sécuriser un site web en RDC : certificat SSL, hébergement, mots de passe, mises à jour, sauvegardes, protection contre les attaques, surveillance et intervention en cas de piratage.
Pourquoi sécuriser un site web en RDC ?
La sécurité d’un site web ne concerne pas uniquement les grandes entreprises.
Une petite entreprise qui possède un site vitrine peut déjà être ciblée par des robots automatisés. Une boutique en ligne peut être exposée à des tentatives de fraude. Une ONG peut devoir protéger les données de ses bénéficiaires. Un média peut être confronté à des attaques visant à rendre son site inaccessible.
La sécurité permet notamment de :
- protéger les informations de vos visiteurs ;
- protéger les comptes administrateurs ;
- éviter la modification non autorisée de votre site ;
- réduire les risques de perte de données ;
- maintenir votre site disponible ;
- préserver la confiance de vos clients ;
- protéger votre réputation en ligne.
Des attaques contre des sites et systèmes institutionnels congolais ont déjà été rapportées. La CENI, par exemple, a indiqué avoir subi plusieurs milliers de tentatives d’attaque contre ses systèmes en décembre 2023.
La sécurité informatique n’est donc pas seulement une question technique : elle fait partie de la gestion normale d’une présence professionnelle sur Internet.
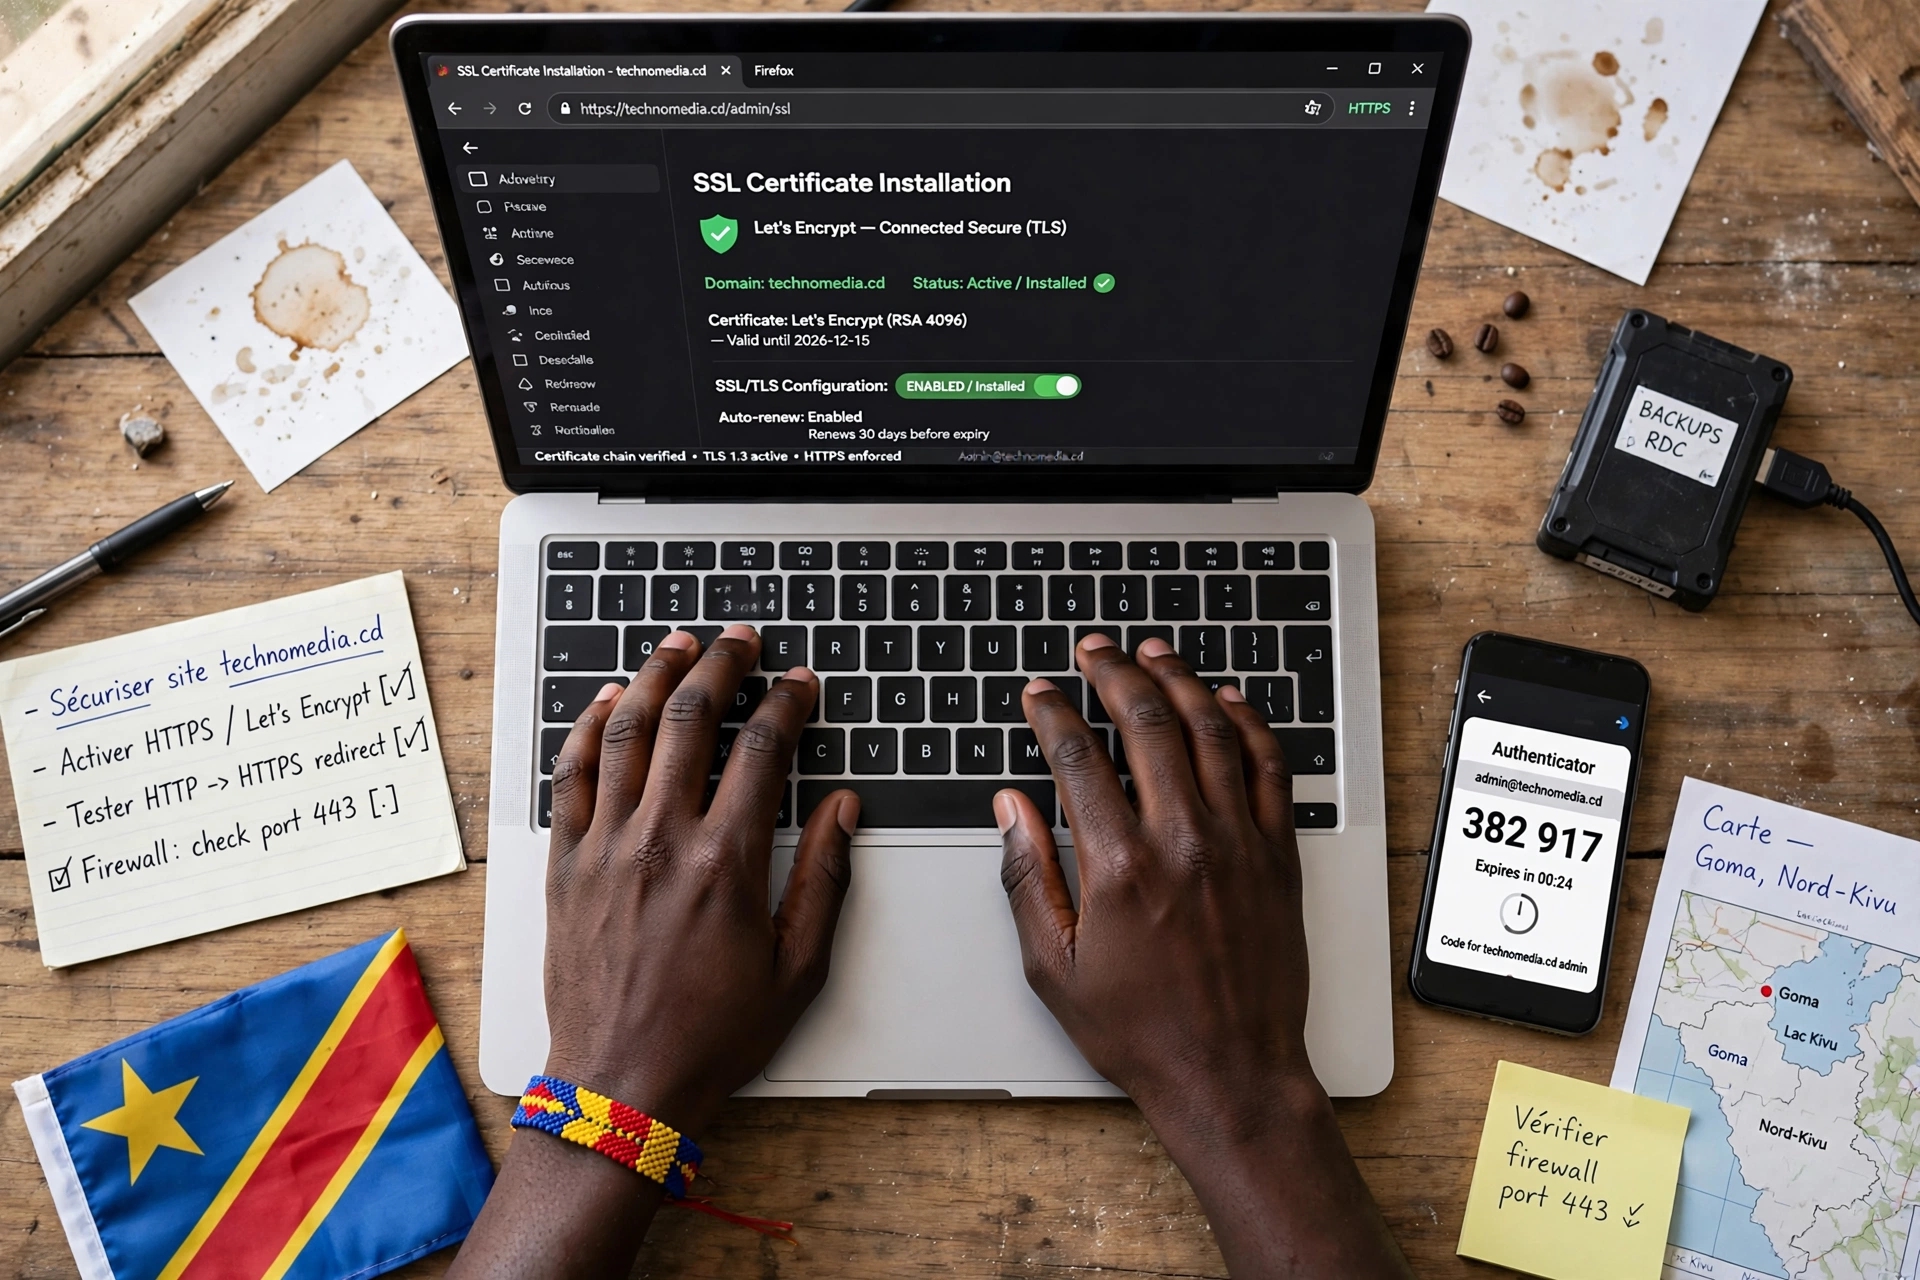
1. Activez HTTPS avec un certificat SSL
La première mesure à prendre est d’utiliser HTTPS.
Le certificat SSL/TLS permet de chiffrer les communications entre le navigateur du visiteur et le serveur. C’est particulièrement important lorsque votre site possède un formulaire de contact, une connexion administrateur, une boutique en ligne ou tout autre espace dans lequel des informations sont transmises.
Avec HTTPS :
- les échanges sont chiffrés ;
- les visiteurs voient que la connexion est sécurisée ;
- les formulaires bénéficient d’une meilleure protection pendant leur transmission ;
- votre site présente une image plus professionnelle.
Aujourd’hui, un site professionnel ne devrait plus fonctionner uniquement en HTTP.
Conseil :
Vérifiez que votre domaine fonctionne correctement avec :
et que les visiteurs utilisant l’ancienne adresse HTTP sont automatiquement redirigés vers HTTPS.
2. Choisissez un hébergement web fiable
La sécurité commence également au niveau de l’hébergement.
Même avec un site parfaitement développé, un environnement d’hébergement mal configuré peut augmenter les risques.
Avant de choisir un hébergeur, vérifiez notamment :
- la disponibilité des sauvegardes ;
- la sécurité du serveur ;
- la présence d’un pare-feu ;
- la protection contre les attaques ;
- les possibilités de restauration ;
- la qualité du support technique ;
- la possibilité d’utiliser HTTPS ;
- la séparation correcte des comptes clients.
Pour une entreprise, une ONG ou une boutique en ligne, le prix ne devrait donc pas être le seul critère de choix.
Un hébergement moins cher peut sembler intéressant au départ, mais une panne prolongée ou une perte de données peut coûter beaucoup plus cher.
3. Utilisez des mots de passe solides
Les comptes administrateurs sont parmi les premières cibles des attaques automatisées.
Évitez absolument les mots de passe simples comme :
123456
password
admin123
nomdelentreprise123
Utilisez plutôt des mots de passe longs, uniques et difficiles à deviner.
Chaque utilisateur doit également avoir son propre compte.
Par exemple, si plusieurs personnes travaillent sur un site WordPress, évitez de partager le même compte « admin ».
En cas de départ d’un collaborateur, son accès pourra ainsi être supprimé sans modifier les accès des autres utilisateurs.
4. Activez l’authentification à deux facteurs
Lorsque votre système le permet, activez la double authentification (2FA).
Avec la 2FA, le mot de passe seul ne suffit plus pour accéder au compte. Une seconde vérification est demandée.
Activez-la notamment sur :
- votre compte d’administration ;
- votre hébergement ;
- vos comptes e-mail professionnels ;
- votre compte de gestion de domaine ;
- les services importants utilisés par votre entreprise.
Cette mesure réduit fortement le risque lié au vol d’un mot de passe.
5. Maintenez WordPress et vos extensions à jour
Si votre site utilise WordPress, les mises à jour sont essentielles.
Le cœur de WordPress, les thèmes et les extensions doivent être maintenus à jour afin de bénéficier des corrections de sécurité disponibles.
Avant chaque mise à jour importante :
- vérifiez que vous disposez d’une sauvegarde ;
- vérifiez la compatibilité des extensions ;
- effectuez les mises à jour progressivement ;
- contrôlez ensuite le fonctionnement du site.
Supprimez également les extensions et thèmes que vous n’utilisez plus.
Un élément installé mais inutilisé peut inutilement augmenter la surface d’attaque de votre site.
6. Effectuez des sauvegardes régulières
Une bonne sécurité ne consiste pas seulement à empêcher les attaques.
Il faut également être capable de récupérer rapidement son site lorsqu’un problème survient.
Imaginez que votre site soit :
- piraté ;
- supprimé accidentellement ;
- endommagé après une mise à jour ;
- victime d’une panne du serveur ;
- infecté par un fichier malveillant.
Une sauvegarde récente peut permettre de restaurer rapidement le site.
Pour un site professionnel, sauvegardez au minimum :
- les fichiers du site ;
- la base de données ;
- les fichiers de configuration ;
- les contenus et médias importants.
Il est également recommandé de conserver au moins une copie des sauvegardes dans un emplacement séparé du serveur principal.
7. Protégez votre site contre les attaques
Un site accessible sur Internet peut recevoir automatiquement des tentatives d’attaque.
Parmi les attaques courantes, on retrouve notamment :
- les attaques par force brute ;
- les tentatives d’exploitation de failles ;
- les injections SQL ;
- les attaques XSS ;
- le spam automatisé ;
- certaines attaques DDoS.
Pour réduire les risques, vous pouvez utiliser différentes couches de protection :
- pare-feu applicatif (WAF) ;
- limitation des tentatives de connexion ;
- protection anti-spam ;
- surveillance des fichiers ;
- filtrage du trafic malveillant ;
- protection DDoS adaptée à votre infrastructure.
Des solutions comme Cloudflare ou certains outils de sécurité WordPress peuvent compléter la protection de votre hébergement.
8. Sécurisez les formulaires de votre site
Les formulaires de contact sont souvent indispensables, mais ils doivent être correctement protégés.
Un formulaire peut être utilisé pour :
- envoyer du spam ;
- tenter d’injecter du code ;
- exploiter une mauvaise validation des données ;
- envoyer automatiquement de grandes quantités de messages.
Utilisez donc :
- une validation côté serveur ;
- une protection anti-spam ;
- des champs correctement contrôlés ;
- une limitation des requêtes lorsque cela est nécessaire.
Pour les formulaires contenant des informations sensibles, accordez également une attention particulière à la manière dont les données sont stockées et accessibles.
9. Protégez les comptes administrateurs
L’administration de votre site doit être réservée aux personnes qui en ont réellement besoin.
Évitez de donner des privilèges administrateur à tous les utilisateurs.
Attribuez à chaque personne le niveau d’accès correspondant à son rôle.
Par exemple :
- administrateur : gestion complète ;
- éditeur : gestion du contenu ;
- auteur : publication de ses propres articles ;
- contributeur : création de contenu sans publication directe.
Cette organisation permet de limiter les conséquences d’une compromission d’un compte.
10. Surveillez votre site après sa mise en ligne
La sécurité ne s’arrête pas le jour où le site est publié.
Il faut continuer à surveiller son fonctionnement.
Surveillez notamment :
- la disponibilité du site ;
- les tentatives de connexion ;
- les modifications inhabituelles ;
- les fichiers suspects ;
- les performances ;
- les erreurs serveur ;
- les alertes de sécurité ;
- l’état du référencement dans Google.
Des outils de surveillance et de sécurité peuvent vous avertir lorsqu’un problème est détecté.
11. Que faire si votre site est piraté ?
Si vous constatez qu’un site a été piraté, évitez de simplement supprimer quelques fichiers suspects et de remettre immédiatement le site en ligne.
Suivez plutôt une procédure structurée.
Étape 1 : Isoler le site
Si nécessaire, mettez temporairement le site hors ligne afin de limiter les conséquences.
Étape 2 : Sécuriser les accès
Changez les mots de passe concernés :
- hébergement ;
- administration du site ;
- base de données ;
- comptes e-mail ;
- FTP/SFTP ;
- gestion du domaine.
Étape 3 : Identifier la cause
Recherchez l’origine probable de l’incident :
- extension vulnérable ;
- mot de passe compromis ;
- fichier infecté ;
- compte utilisateur compromis ;
- mauvaise configuration.
Étape 4 : Restaurer une sauvegarde saine
Si une sauvegarde fiable existe, elle peut être utilisée pour restaurer le site.
Étape 5 : Corriger la faille
La restauration seule ne suffit pas si la vulnérabilité qui a permis l’attaque reste présente.
Étape 6 : Renforcer la sécurité
Activez notamment :
- HTTPS ;
- 2FA ;
- pare-feu ;
- surveillance ;
- sauvegardes régulières.
Étape 7 : Surveiller le site
Après la restauration, continuez à surveiller le site afin de détecter toute nouvelle activité suspecte.
12. La sécurité commence aussi par les utilisateurs
Même les meilleures protections techniques peuvent être compromises par une mauvaise pratique humaine.
Sensibilisez donc les personnes qui utilisent votre site.
Apprenez-leur à :
- ne jamais partager leur mot de passe ;
- ne pas utiliser le même mot de passe partout ;
- reconnaître les messages suspects ;
- éviter les liens douteux ;
- utiliser la double authentification ;
- signaler rapidement toute activité inhabituelle.
La cybersécurité est une responsabilité collective.
Pourquoi confier la sécurité et la maintenance à TechnoMedia RDC ?
La sécurité d’un site web ne se limite pas à installer un certificat SSL.
Elle nécessite une surveillance régulière, des sauvegardes, des mises à jour et une réaction rapide lorsqu’un problème survient.
Chez TechnoMedia RDC, nous pouvons accompagner les entreprises, associations, ONG, médias et professionnels dans la sécurisation et la maintenance de leur présence en ligne.
Nos services peuvent notamment comprendre :
- installation et configuration HTTPS ;
- sécurisation WordPress ;
- configuration de la protection du site ;
- sauvegardes régulières ;
- mises à jour du CMS et des extensions ;
- surveillance du site ;
- maintenance préventive ;
- diagnostic des problèmes ;
- assistance en cas de compromission.
L’objectif est simple : vous permettre de vous concentrer sur votre activité pendant que votre présence numérique bénéficie d’un suivi technique adapté.
Conclusion
Sécuriser un site web en RDC n’est pas une option réservée aux grandes entreprises.
Chaque site professionnel peut être exposé à des tentatives d’attaque, à des erreurs humaines, à des problèmes techniques ou à une perte de données.
Les principales mesures à retenir sont simples :
- utilisez HTTPS ;
- choisissez un hébergement fiable ;
- utilisez des mots de passe solides et uniques ;
- activez la double authentification ;
- maintenez votre site à jour ;
- effectuez régulièrement des sauvegardes ;
- protégez les formulaires ;
- surveillez votre site ;
- préparez une procédure en cas d’incident.
N’attendez pas qu’un problème survienne pour commencer à protéger votre site.
Besoin d’aide pour sécuriser ou maintenir votre site web ?
Contactez TechnoMedia RDC pour discuter de vos besoins et mettre en place une solution adaptée à votre activité.